Бисквитки Поверителност
Приемам Политика за бисквитки Ние използваме бисквитки "cookies", за да разберем как използвате нашия уебсайт и да подобрим ефективността му.  Използвайки този уебсайт Вие се съгласявате с нашата Линкът е копиран!

Red-Team оценки

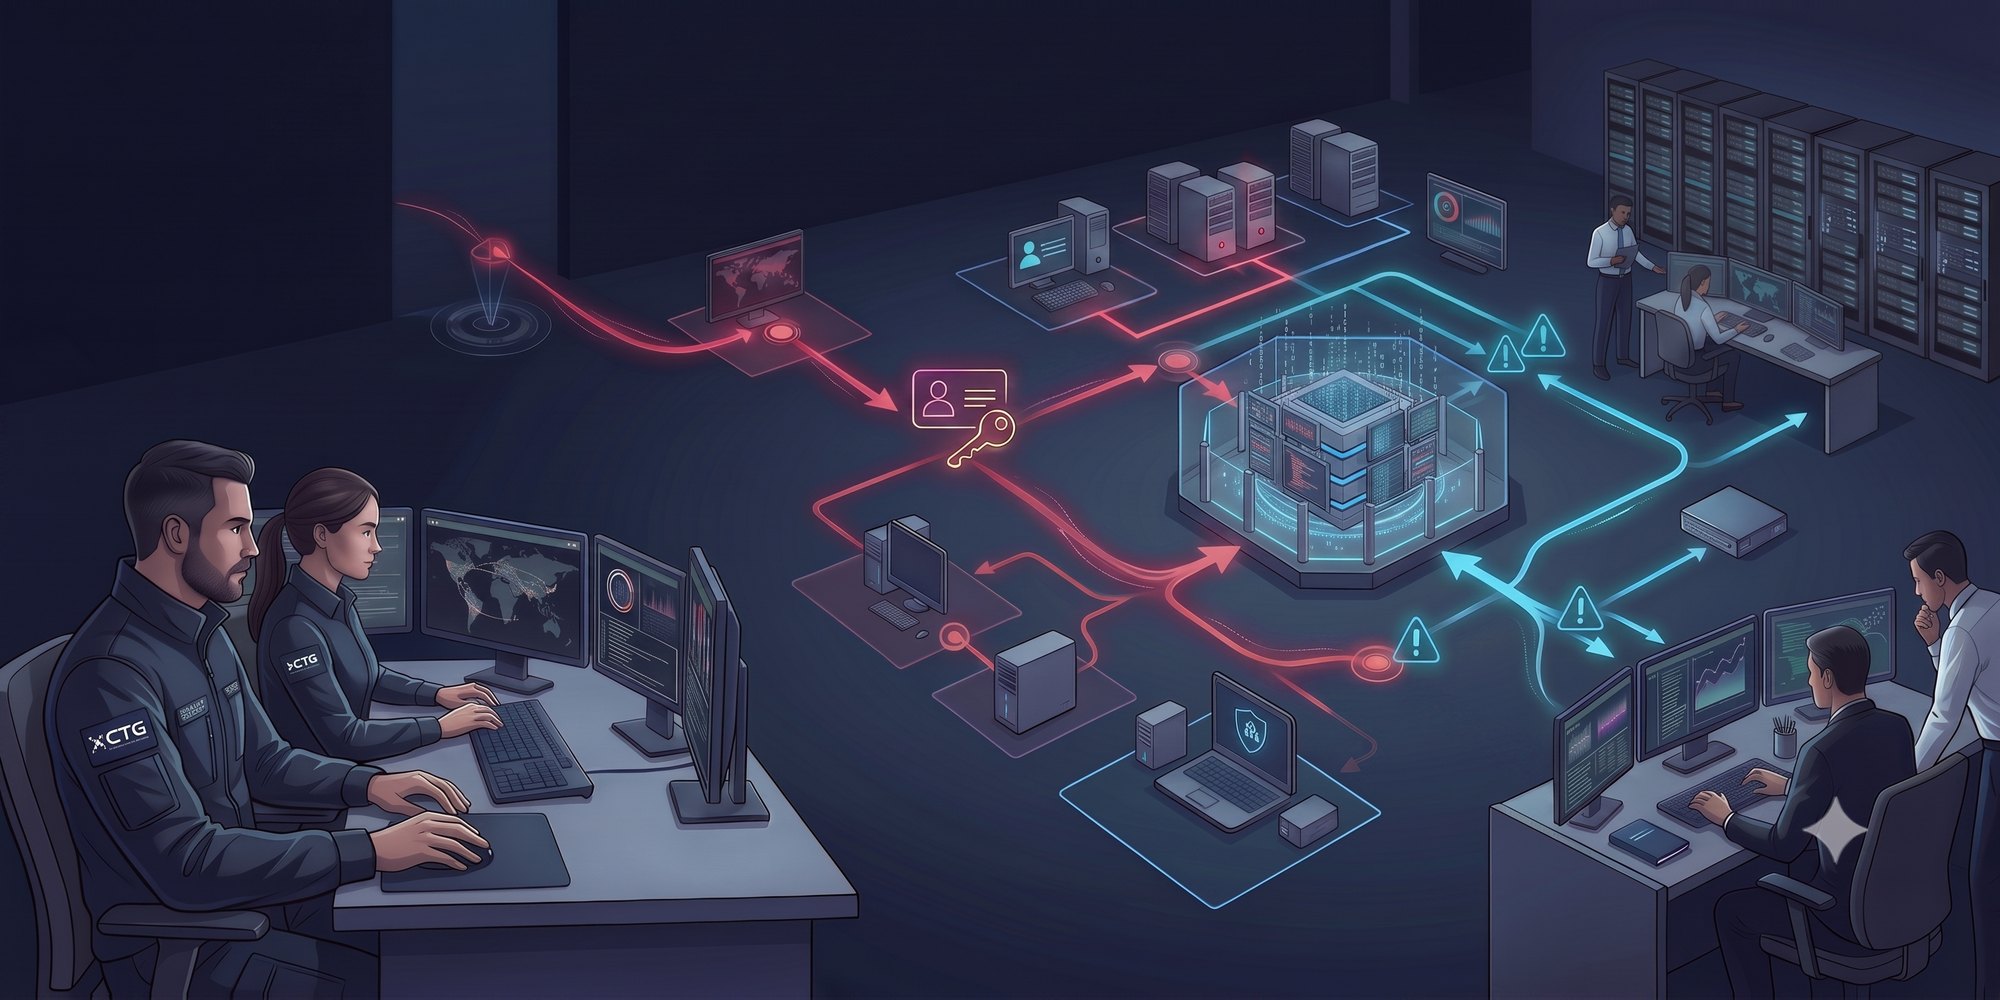
Red-Team оценката проверява дали организацията може да предотврати, открие и реагира на реалистично многоетапно проникване спрямо определени бизнес цели. Тя е предназначена за зрели организации, които вече използват основни контроли и искат да тестват интегрираната защитна ефективност, а не изолирани уязвимости.

Решенията, които тази услуга подпомага

Целта е реалистичните вериги за атака да бъдат проверени безопасно, а техническите слабости да се превърнат в приоритетни корекции.

  • Тестване на целия път от първоначален достъп до договорена цел.
  • Измерване на откриването, разследването и ескалацията между екипите.
  • Идентифициране на пропуски в контролите, които се проявяват само при свързване на техники.
  • Подобряване на сътрудничеството между офанзивните, защитните и бизнес екипите.
  • Създаване на практичен набор от подобрения за откриване, реакция и устойчивост.

Какво оценява и предоставя Сайбър Тех Груп?

Окончателният обхват се съгласува преди началото на работата. В зависимост от целта, средата и разрешения достъп ангажиментът може да обхваща:

  • Цели и целеви активи, информирани от заплахите.
  • Външни, приложни, идентичностни и вътрешни пътища за атака.
  • Предлози по имейл, телефон или физически, когато са изрично разрешени.
  • Техники за командване и управление и за устойчивост в границите за безопасност.
  • Повишаване на привилегиите и странично придвижване.
  • Ефективност на защитното откриване, триаж и ескалация.
  • Purple-Team сътрудничество, когато е подходящо.
  • Управленски и технически разбор.

Как протича ангажиментът?

Съгласуване на целевите резултати, модела на заплахата, обхвата, координацията за избягване на съвпадения, условията за прекратяване и правното разрешение.

1. Дефиниране на цели и предпазни мерки:

Избор на реалистични техники, инфраструктура, претексти и критерии за успех.

2. Разработване на плана на операцията:

Дискретна работа при защита на стабилността на продукцията и чувствителните данни.

3. Изпълнение на контролирани етапи:

Записване на това какво е предотвратено, открито, разследвано, ескалирано или пропуснато.

4. Измерване на защитната реакция:

Реконструиране на операцията, приоритизиране на пропуските и превръщане на констатациите в действия за откриване и реакция.

5. Разбор и подобрение:

Какво предаваме?

Резултатите се изготвят за вземащите решения и за екипите, отговорни за внедряването. В зависимост от обхвата те могат да включват:

  • План и правила за провеждане на Red-Team операцията.
  • Управленски разказ за атаката и статус на целите.
  • Времева линия на техниките, съпоставена с наблюдаваната защитна реакция.
  • Доказателства за пропуски в контролите и откриването.
  • Списък със задачи за подобрение на откриването и реакцията.
  • План за повторение чрез Purple-Team, когато е включен.
  • Управленски и технически разбори.

Как защитаваме качеството и безопасността?

Тестването се управлява чрез писмено разрешение, изрични изключения, граници за безопасност и аварийни контакти. Съществените констатации се валидират ръчно, подкрепят се с възпроизводими доказателства и се обясняват чрез реалистично въздействие, а не само чрез оценка на тежестта на сканирането.

Кога да използвате тази услуга?

  • Организацията има зряло тестване и наблюдение, но се нуждае от интегрирана проверка.
  • Бордът иска доказателства за устойчивост срещу правдоподобна заплаха.
  • Процесите на SOC и реакцията при инциденти се нуждаят от реалистично упражнение.
  • Настъпили са значими промени в контролите на идентичностите, облака или мрежата.
  • Организацията иска да тества защитата на най-ценните си активи.
  • Предишни оценки са открили уязвимости, но не и цялостната защитна ефективност.

Стандарти, срокове и ограничения

Ангажиментът може да се основава на MITRE ATT&CK, практиките за правила при Red-Team операции, релевантно разузнаване за заплахи и клиентски рамки за контроли. Позоваването на дадена рамка обяснява как е организирана работата; то само по себе си не представлява сертификация, акредитация или регулаторно решение.


Графикът се потвърждава след определяне на обхвата и зависи от средата, наличните доказателства и достъпа до заинтересованите страни.


Red-Team операциите носят по-висок оперативен и репутационен риск от стандартен тест за проникване. Те изискват изрично спонсорство от ръководството, правно разрешение, координация за избягване на съвпадения, условия за прекратяване и съгласие относно чувствителните техники. Оценката не може да гарантира, че всеки реален атакуващ би бил открит или спрян.

Обсъдете услугата „Red-Team оценки“ с нас. Целенасочен разговор за определяне на обхвата ще потвърди целта, границите, доказателствата, модела на предоставяне и очакваните резултати, преди да бъде изпратено предложение.

Свързани услуги

Често задавани въпроси

Какво включва услугата „Red-Team оценки“?

Окончателният обхват се съгласува преди началото на работата. Типични области включват цели и целеви активи, информирани от заплахите, външни, приложни, идентичностни и вътрешни пътища за атака, предлози по имейл, телефон или физически, когато са изрично разрешени, както и техники за командване и управление и за устойчивост в границите за безопасност. Предложението документира изключенията, необходимия достъп, отговорностите на клиента и критериите за приемане.

Какво ще получим след приключване?

Резултатите зависят от договорената цел и могат да включват план и правила за провеждане на Red-Team операцията, управленскo резюме за атаката и статус на целите, времева линия на техниките, съпоставена с наблюдаваната защитна реакция, както и доказателства за пропуски в контролите и откриването. Съществените заключения се обвързват с подкрепящи доказателства, въздействие, приоритет и отговорни следващи стъпки.

Може ли тестването да наруши производствените системи?

Разрешеното тестване може да създаде риск, ако е слабо контролирано. CTG съгласува времеви прозорци за тестване, забранени техники, условия за прекратяване и аварийни контакти преди началото на работата и използва по-рискови техники само с изрично одобрение.

Включено ли е повторно тестване след отстраняване?

Повторното тестване може да бъде включено в първоначалния обхват или възложено след отстраняването. То валидира предишно потвърдените констатации и тясно свързаните условия за заобикаляне; то не е автоматично напълно нова оценка.

Колко време продължава ангажиментът?

Графикът се потвърждава след определяне на обхвата и зависи от средата, наличните доказателства и достъпа на заинтересованите страни.

Как се свързва услугата с „Външни и вътрешни тестове за проникване“?

Услугите отговарят на свързани, но различни въпроси. Определянето на обхвата показва дали е нужна услугата „Red-Team оценки“, „Външни и вътрешни тестове за проникване“ или координирана програма — най-малкият полезен подход без дублиране на работата.

Кои са основните ограничения?

Red-Team операциите носят по-висок оперативен и репутационен риск от стандартен тест за проникване. Те изискват изрично спонсорство от ръководството, правно разрешение, координация за избягване на съвпадения, условия за прекратяване и съгласие относно чувствителните техники. Оценката не може да гарантира, че всеки реален атакуващ би бил открит или спрян.