Бисквитки Поверителност
Приемам Политика за бисквитки Ние използваме бисквитки "cookies", за да разберем как използвате нашия уебсайт и да подобрим ефективността му.  Използвайки този уебсайт Вие се съгласявате с нашата Линкът е копиран!

Консултиране по PCI DSS

Консултантските услуги по PCI DSS помагат на организациите да разберат обхвата на данните за плащания, да оценят готовността на контролите и да организират корекциите преди приложимия процес на самооценка или независимо валидиране. Услугата е предназначена за търговци, доставчици на услуги и технологични екипи, които съхраняват, обработват, предават или могат да повлияят върху сигурността на данните за платежни сметки.

Какви резултати подпомага услугата?

Тази работа превръща неопределеността относно съответствието и риска в решения, които са финансируеми, подкрепени с доказателства и с ясен собственик.

  • Потвърждаване на средата за данни на картодържателите и на свързания с нея обхват.
  • Идентифициране на възможности за безопасно намаляване на обхвата.
  • Оценка на готовността на контролите и доказателствата.
  • Приоритизиране на техническите и процедурните корекции.
  • Подготовка на отговорните екипи за приложимия път на валидиране.

Какво обхващаме и създаваме?

Уточняваме точния обхват предварително. В зависимост от целта, средата и разрешения достъп ангажиментът може да обхваща:

  • Платежни потоци, системи, хора, локации и трети страни.
  • Мрежова сегментация и валидиране на обхвата.
  • Сигурна конфигурация, управление на уязвимостите и тестване.
  • Контрол на достъпа, автентикация и журналиране.
  • Защита на съхраняваните и предаваните данни за сметки.
  • Политики, реакция при инциденти, наблюдение и доказателства.
  • Отговорности на доставчиците на услуги и споделени контроли.
  • Готовност за SAQ, ROC, ASV сканирания или зависимости от тестове за проникване, според приложимото.

Как е структурирано изпълнението?

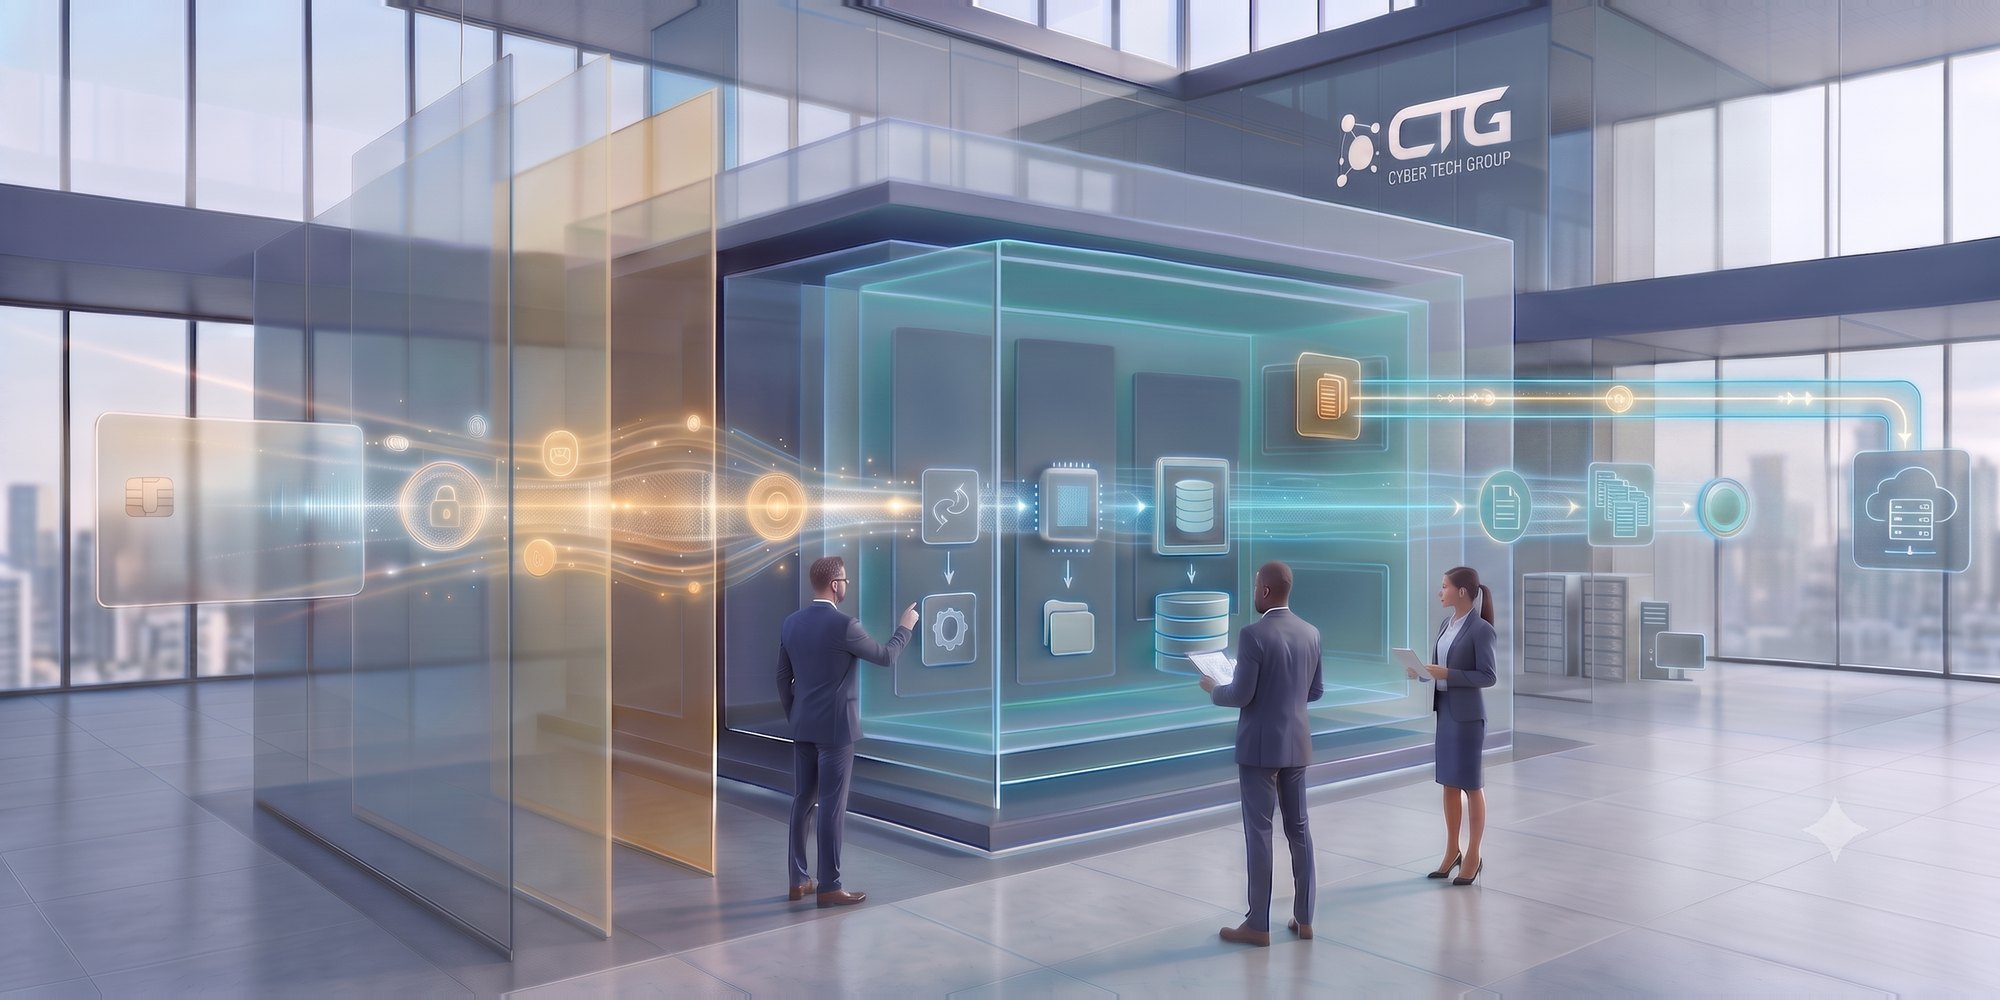
Документиране как данните за сметки влизат, преминават през и напускат средата.

1. Картографиране на потоците от платежни данни:

Идентифициране на компонентите в обхвата, свързаните системи, доставчиците на услуги и възможностите за валидирано намаляване на обхвата.

2. Потвърждаване на обхвата и отговорностите:

Преглед на доказателствата за проектиране, внедряване и функциониране спрямо приложимите изисквания.

3. Оценка на готовността на контролите:

Приоритизиране на пропуските и координиране на техническото тестване или подготовката на доказателства.

4. Корекции и валидиране:

Подпомагане на SAQ на клиента или взаимодействието с подходящия оценител, без да се преувеличава ролята на Сайбър Тех Груп.

5. Подготовка на пакета за валидиране:

Какво получавате?

Резултатите са предназначени за ръководителите и за техническите екипи, които извършват корекциите. В зависимост от обхвата те могат да включват:

  • Карта на потоците от платежни данни и обхвата.
  • Оценка на пропуските спрямо PCI DSS.
  • Наблюдения за сегментацията и обхвата.
  • Приоритизиран план за корекции.
  • Матрица на доказателствата и отговорностите.
  • План за координиране на техническото тестване.
  • Обобщение на готовността за валидиране.

Как поддържаме контрол върху работата?

Сайбър Тех Груп потвърждава решението, което трябва да бъде подкрепено, необходимото ниво на доказателства, отговорните заинтересовани страни и разграничението между консултантската работа, внедряването, правното тълкуване и независимата увереност. Констатациите се свързват с отговорници, зависимости и измерими следващи действия.

Типични поводи за тази работа

  • Платежните среди са се променили.
  • Търговец не е сигурен кой SAQ е приложим.
  • Доставчик на услуги трябва да се подготви за проверка от клиент.
  • Обхватът е по-голям от очакваното и сегментацията се нуждае от преглед.
  • Появяват се повтарящи се проблеми при ASV, тестовете за проникване или доказателствата.
  • Организацията се подготвя за оценка, водена от QSA.

Рамки, срокове и граници на обхвата

Ангажиментът може да се позовава на актуалната версия на PCI DSS, на официалните насоки на PCI SSC и на приложимите изисквания за SAQ и тестване. Когато цитираме даден стандарт, това обяснява само метода ни — то не е сертификация, акредитация или официално решение.


Потвърждаваме сроковете при определянето на обхвата; те отразяват сложността на средата, наличните доказателства и достъпа до подходящите хора.


Сайбър Тех Груп не трябва да внушава статут на Qualified Security Assessor или Approved Scanning Vendor, освен ако това не е потвърдено с актуални доказателства. Окончателните изисквания за валидиране и приемането от оценителя зависят от ролята на организацията, договореностите с придобиващата банка и правилата на приложимата програма на PCI SSC.

Обсъдете услугата „Консултиране по PCI DSS“ с нас. В целенасочен разговор за определяне на обхвата съгласуваме целта, обхвата, доказателствата, модела на предоставяне и резултатите, след което изпращаме предложение.

Свързани услуги

Често задавани въпроси

Какво обхваща услугата „Консултиране по PCI DSS“?

Уточняваме точния обхват предварително. Типичните области включват платежни потоци, системи, хора, локации и трети страни, мрежова сегментация и валидиране на обхвата, сигурна конфигурация, управление на уязвимостите и тестване, както и контрол на достъпа, автентикация и журналиране. Предложението документира какво е извън обхвата, какъв достъп ни е необходим, какво осигурявате вие и как се преценява успехът.

Какво ще получим в края на ангажимента?

Резултатите зависят от съгласуваната цел и могат да включват карта на потоците от платежни данни и обхвата, оценка на пропуските спрямо PCI DSS, наблюдения за сегментацията и обхвата и приоритизиран план за корекции. Свързваме всяко ключово заключение с неговите доказателства, въздействие, приоритет и отговорно действие.

Какви доказателства трябва да подготвим?

Сайбър Тех Груп обикновено изисква политиките, регистрите, управленските записи, техническите доказателства и предишните оценки, които са относими към съгласувания обхват. Искането за доказателства е съобразено така, че клиентът да не събира материали, които няма да бъдат използвани.

Предоставя ли услугата правен съвет или сертификация?

Не. Сайбър Тех Груп предоставя оценка по киберсигурност и подкрепа при внедряване в рамките на съгласувания обхват. Формалното правно тълкуване, законоустановената увереност и акредитираната сертификация остават отделни.

Колко време продължава ангажиментът?

Потвърждаваме сроковете при определянето на обхвата; те отразяват сложността на средата, наличните доказателства и достъпа до подходящите хора.

Как се свързва това с „Външни и вътрешни тестове за проникване“?

Те адресират съседни, но отделни нужди. Определянето на обхвата установява дали „Консултиране по PCI DSS“, „Външни и вътрешни тестове за проникване“ или координирана програма е най-малкият полезен подход без дублиране на работа.

Кои са основните ограничения?

Сайбър Тех Груп не трябва да внушава статут на Qualified Security Assessor или Approved Scanning Vendor, освен ако това не е потвърдено с актуални доказателства. Окончателните изисквания за валидиране и приемането от оценителя зависят от ролята на организацията, договореностите с придобиващата банка и правилата на приложимата програма на PCI SSC.